Operation ShadowCommit ー GitHub上の隠密作戦
DAY 2
11:30-
12:10
本講演では、北朝鮮に関連する攻撃グループが2年間にわたり展開した作戦の分析結果を詳細に解説する。単なるマルウェア自体の分析にとどまらず、彼らが使用するインフラ、攻撃手法、標的、もたらされた被害、さらにはその背後にある目的や真の姿までを検証する。パブリックサービスを利用したことで活動が露呈したにもかかわらず、彼らは大きな妨げを受けることなくこれらの攻撃を遂行し続けている。これまで一切明かされることのなかった、これら攻撃アクターのプロファイルを解き明かす本講演に、ぜひご参加いただきたい。
-
Location :
-
Track 1(HALL B)
-
-
Category :
-
CyberCrime
-
-
Share :
Speakers
-
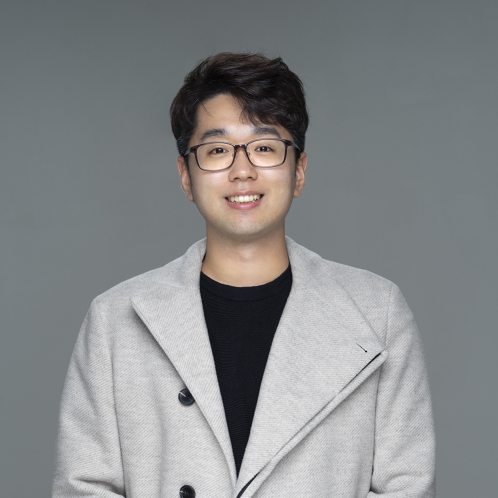
Jun Hyeong Lee
イ・ジュンヒョン
韓国で10年以上にわたり、デジタルフォレンジックおよびインシデントレスポンス(DFIR)の分野に従事しています。現在は、韓国最大規模の単一組織である自社のDFIR分析チームを統括しています。
これまでに、韓国国内で注目を集めた数々のデジタルフォレンジック事件の分析・解決に携わってきました。現在は、デジタルフォレンジックを活用したセキュリティ侵害の調査・対応、攻撃者の追跡に取り組むとともに、韓国の捜査機関と連携し、サイバー犯罪者の摘発にも貢献しています。 -
Daehoo Lee
イ・デフ
脅威インテリジェンスとマルウェア解析を専門とする、デジタルフォレンジックおよびインシデントレスポンス(DFIR)のスペシャリストです。効率的かつ再現性の高い分析環境の構築や、調査業務を効率化するツールの開発に力を入れています。