ソルト・タイフーンの影:日本と隣り合う攻撃拠点
DAY 2
15:00-
15:40
日本は、攻撃の足場(ステージンググラウンド)と紛争の火種(フラッシュポイント)の間に挟まれている。2025年2月、日本最大の通信事業者グループに侵入した攻撃者が、検知される前に横展開(ラテラルムーブメント)を遂行し、約18,000社の法人顧客データにアクセスした。過去20年間の証拠がこの事態を予見していた。中国(PRC)に関連するアクターは、同盟国の標的に対して展開する数年も前から、東南アジアで通信インフラへの侵入手法(トレードクラフト)を洗練させている。これこそが「Salt Typhoon(ソルト・タイフーン)」を生み出した温床(インキュベーター)であった。 現在、そのリハーサルは台湾を標的に「マシン速度」で実行されており、日本のネットワークは有事の際に真っ先に争点となる「結合組織(コネクティブ・ティシュー)」にほかならない。CODE BLUEが開催されるわずか数週間前、脅威が地域全体に拡大する絶妙なタイミングで「能動的サイバー防御法」が施行される。 本セッションでは、同盟国における通信インフラ防衛のための3つのガバナンスモデルを比較する。すなわち、日本の新法、Salt Typhoonへの対応を主導した米国の調整評議会、国境を越えたCISOの連携体制である。受講者は、すべての防御者に無償で提供されている「The Observatory」を含め、どのような門戸(手段)が残されているのか、そして同盟国が2027年までに何を構築しなければならないのかを明確に理解することができる。
-
Location :
-
Track 1(HALL B)
-
-
Category :
-
Law&Policy
-
-
Share :
Speakers
-
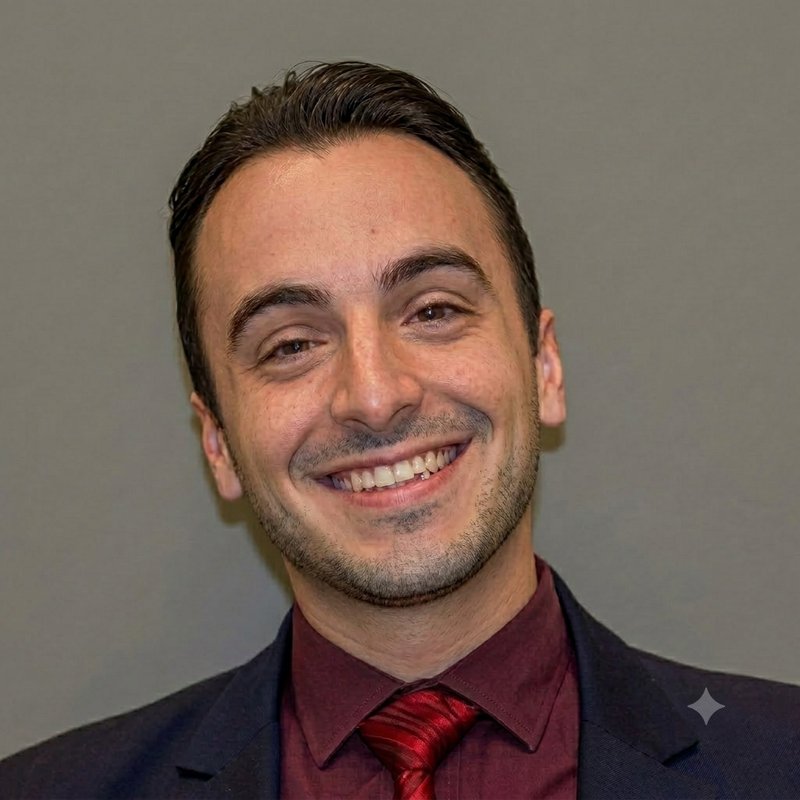
Christopher Braccia
クリストファー・ブラッチャ
クリストファー・ブラッチャは、東南アジアの重要インフラを標的とした中国(PRC)のサイバー作戦を専門とする、国家安全保障およびサイバーセキュリティ分野のシニアフェローです。米国ホワイトハウスの国家サイバー長官室(ONCD)に助言を行った経験を持ち、米国国土安全保障省(DHS)およびサイバーセキュリティ・インフラセキュリティ庁(CISA)による通信分野のAIセクターリスク評価では、主執筆者を務めました。
International Communications CISO Councilの首席補佐官(Chief of Staff)として、世界5大陸の通信事業者のセキュリティ責任者や経営幹部の連携を推進しています。また、米国政府と通信業界の公式な連携組織であるCommunications Sector Coordinating Councilの戦略調整委員会で共同議長を務めています。
代表的な研究「From Vietnam to Volt Typhoon」は、英国国家サイバーセキュリティセンター(NCSC)の最高技術責任者(CTO)に引用され、世界4大陸のメディアで転載・配信されました。また、関連する分析記事を国際情勢専門メディア「The Diplomat」に寄稿しています。自身が構築した「Observatory」データセットには、16の産業分野にわたる3,500件以上の重要インフラ関連インシデントが収録されています。
アジアでの居住経験は12年以上に及び、現在はサイゴン(ホーチミン市)、ニューヨーク、ワシントンD.C.を拠点に活動しています。