5年間のGitHub定点観測で明らかにした悪性PoCと販売PoCの流通ライフサイクル
DAY 2
10:40-
11:20
生成AIの進化を背景として、脆弱性の発見件数や、それらを検証するExploitコード・PoCの公開件数は近年急速に増加している。GitHub等の公開リポジトリは、脆弱性検証コードや防御用の検知ルールを公開・共有するプラットフォームとして有用である一方、そこで公開されるリポジトリやコードのすべてが安全とは限らない。対象の脆弱性を再現しないコードや外部ファイルの取得を促すリポジトリ、マルウェアの感染を目的とした偽PoC、汚染リポジトリなども確認されている。 我々は、2021年後半から約5年間GitHubを中心に脆弱性関連リポジトリを継続的に観測し、公開時刻、更新履歴、コードの類似性などを記録してきた。そのリポジトリの多くは正当な目的で公開されている一方、マルウェア感染、ユーザー情報の窃取を目的とするものも一定数確認した。また、PoCの提供をうたい、販売ページやProton Mailの連絡先、Telegram等へ誘導する事例も観測している。 これらを調査するため、独自のハンティングルールを作成し2026年1月1日~2026年7月1日約3,500件のリポジトリを分析した。結果を以下に纏める。
- 10件の悪性リポジトリ
- セキュリティベンダーやブログ等で報告されていないリポジトリも確認
- Pythonの汚染パッケージの記載やマルウェアが内包
- 133件の不審リポジトリ
- 外部コミュティへ誘導やProton Mailなどの記載
- 122件のPoC販売ページへの誘導リポジトリ
PoCの販売にはECサイトが介在し、Bitcoinの送金先アドレスをECサイト側が管理しているため、販売者の追跡は困難である。そこで、販売ページに掲載されたファイルハッシュを基に追跡した結果、販売、第三者による購入と公開、別ユーザーによる転載というPoC流通のライフサイクルの一部を明らかにした。 本講演では、「悪性リポジトリで用いられる技術」や「悪性リポジトリおよび販売ページへの誘導の傾向と脆弱性の偏り」について分析結果と技術的な解説を共有し、注意喚起を行う。また、今回の調査で悪性・不審リポジトリの発見に使用したハンティングルールと、現時点で確認できる悪性ユーザーのリストを公開する。これにより、GitHub上のPoCを調査する際の手掛かりと安全なリポジトリ使用の手段を提供する。
-
Location :
-
Track 1(HALL B)
-
-
Category :
-
Technical
-
-
Share :
Speakers
-
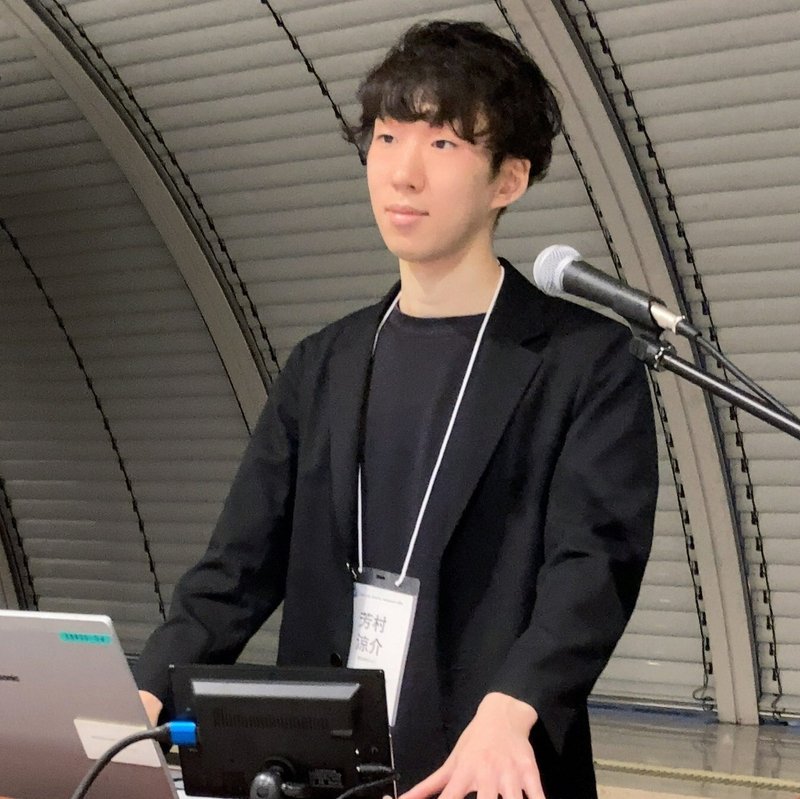
Ryosuke Yoshimura
芳村 涼介
芳村 涼介は、情報技術・情報科学分野の学士号を取得しています。
現在は、脆弱性を悪用する攻撃手法(エクスプロイト)の研究、AI開発、サイバー脅威の観測・分析に取り組んでいます。
これまでに、日本国内の学術会議やJSAC(Japan Security Analyst Conference)で講演・研究発表を行ったほか、FIRST Annual Conferenceのライトニングトークセッションでも発表しています。